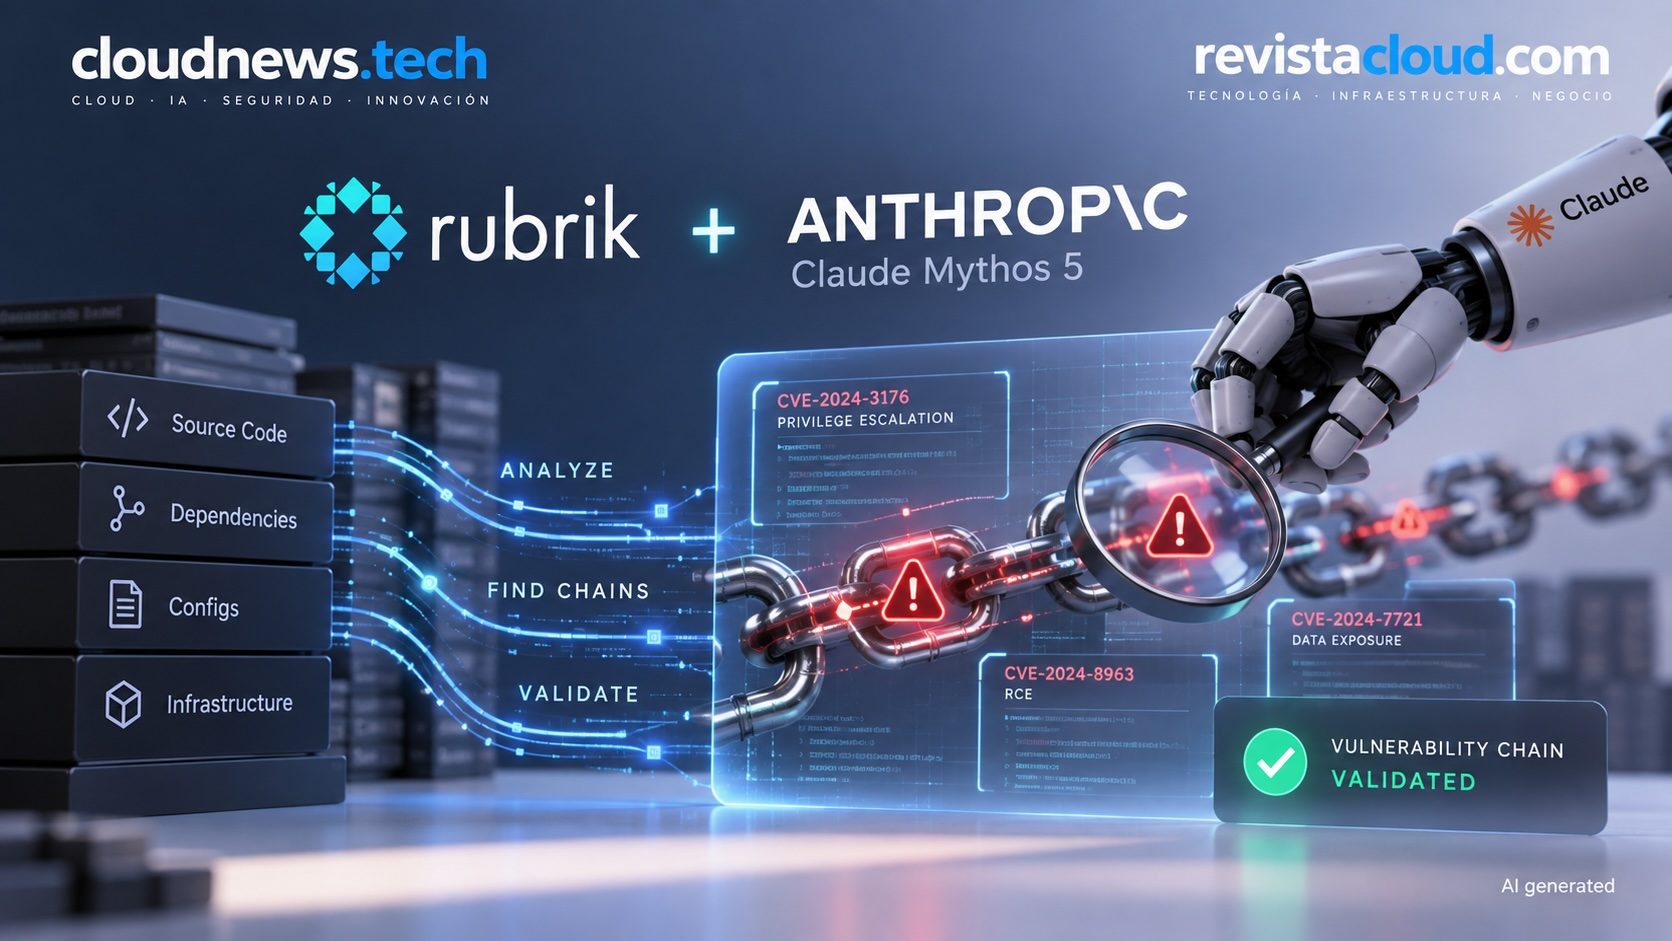
Rubrik ha presentado Code Guardian, un servicio de seguridad que utiliza Claude Mythos 5 de Anthropic para analizar código desde una copia aislada de los repositorios de una organización. La herramienta está diseñada para realizar pruebas de tipo red team, localizar cadenas de vulnerabilidades que podrían combinarse en un ataque, comprobar su explotabilidad y trasladar los problemas confirmados a los flujos de trabajo de los desarrolladores.
Las claves de Rubrik Code Guardian en 30 segundos
- Rubrik utiliza Claude Mythos 5 de Anthropic dentro de un harness de seguridad desarrollado por la propia compañía.
- El análisis se realiza sobre una copia del repositorio aislada y separada del código en producción.
- La herramienta busca cadenas de vulnerabilidades que atraviesan archivos, servicios, autenticación y límites de nube.
- Los hallazgos se validan antes de clasificarse según explotabilidad, alcance potencial y relevancia para el negocio.
- Code Guardian está en una fase de prueba privada con determinados socios de diseño y todavía no tiene disponibilidad general.
La propuesta de Rubrik parte de una evolución en las técnicas de análisis de seguridad. En lugar de limitarse a identificar vulnerabilidades individuales, Code Guardian pretende analizar cómo diferentes problemas pueden relacionarse entre sí hasta formar una posible ruta de ataque.
La compañía describe el sistema como un custom harness, una capa de software creada por Rubrik alrededor de Claude Mythos 5 para adaptar las capacidades del modelo a las tareas de análisis de código. Rubrik asegura que primero utilizó este sistema sobre su propio código y que ahora lo está poniendo a disposición de determinados clientes en una fase privada.
El uso de una copia aislada del repositorio es uno de los elementos centrales de la propuesta. Rubrik señala que el análisis no se ejecuta sobre el repositorio activo ni sobre los sistemas de producción, sino sobre una copia inmutable y separada.
De detectar vulnerabilidades a comprobar cómo podrían encadenarse
Los escáneres de seguridad tradicionales pueden generar grandes cantidades de alertas que posteriormente deben revisar los equipos técnicos. Code Guardian intenta reducir ese trabajo centrándose en las cadenas de vulnerabilidades que podrían utilizarse conjuntamente en un ataque.
Según Rubrik, Claude Mythos 5 analiza relaciones entre distintos componentes del software, incluyendo archivos, servicios, patrones de autenticación y límites entre diferentes entornos de nube.
La diferencia está en el nivel de análisis. Una vulnerabilidad aislada puede tener una relevancia limitada si no existe una vía práctica para explotarla. Una combinación de varios problemas puede, en determinadas circunstancias, permitir que un atacante avance por diferentes partes de un sistema.
Rubrik afirma que Code Guardian intenta identificar precisamente esas combinaciones y validar si las cadenas encontradas son realmente explotables antes de presentarlas como hallazgos.
La validación es una parte importante del flujo descrito por la compañía. El sistema no pretende trasladar automáticamente todas las posibles vulnerabilidades detectadas a los desarrolladores, sino comprobar primero las cadenas de ataque y después priorizar las que considere confirmadas.
La clasificación utiliza tres elementos mencionados por Rubrik: la explotabilidad, el blast radius o alcance potencial de un incidente y la criticidad para el negocio. De esta forma, el resultado no se limita a una lista técnica de problemas, sino que intenta ordenar las incidencias en función de su posible impacto.
Rubrik también plantea Code Guardian como una herramienta para reducir el tiempo entre el descubrimiento de un problema y su corrección. Los problemas críticos confirmados pueden trasladarse a los flujos de trabajo de desarrollo mediante incidencias de Jira o GitHub, acompañadas de indicaciones de remediación a nivel de archivo.
El aislamiento es parte de la arquitectura
La ejecución sobre una copia aislada del código es especialmente relevante porque Code Guardian utiliza un modelo de IA para analizar repositorios empresariales. Rubrik indica que trabaja con un clon seguro de una copia inmutable y aislada, en lugar de conceder al sistema acceso directo al repositorio activo o a los entornos de producción.
El objetivo declarado es poder realizar análisis con capacidades avanzadas de IA sin convertir el proceso de evaluación de seguridad en una nueva vía de acceso a los sistemas operativos de la empresa.
La arquitectura también encaja con el concepto de air gap, utilizado para describir entornos separados de otras redes o sistemas. En el caso de Code Guardian, Rubrik habla específicamente de copias del código que permanecen aisladas durante el análisis.
La compañía añade una función de recuperación del código. Code Guardian mantiene flujos de recuperación destinados a restaurar una versión conocida del código si se produce un incidente de seguridad o una compilación problemática.
Esta capacidad conecta el análisis preventivo con las operaciones de recuperación. Sin embargo, Rubrik no presenta Code Guardian como una garantía de que los ataques puedan evitarse ni proporciona en el anuncio métricas independientes sobre el número de vulnerabilidades que el sistema puede detectar o sobre la reducción del tiempo de resolución.
El lanzamiento también muestra cómo los modelos de IA especializados en ciberseguridad empiezan a incorporarse a procesos en los que tradicionalmente intervenían herramientas automáticas y analistas humanos. Anthropic señala que Rubrik es uno de los socios que están llevando las capacidades de ciberseguridad de Claude Mythos 5 a equipos defensivos.
Michael Moore, responsable de ciberseguridad de Anthropic, afirma que el objetivo es permitir que los equipos defensivos encuentren y validen rutas de ataque antes de que puedan hacerlo los atacantes. La declaración forma parte de la comunicación de ambas compañías y describe la finalidad que atribuyen al uso del modelo.
Rubrik, por su parte, sostiene que los modelos avanzados pueden acelerar la búsqueda y combinación de vulnerabilidades y que Code Guardian permite aplicar esas capacidades en un entorno controlado.
La disponibilidad actual tiene una limitación importante: Code Guardian se encuentra en una vista previa privada para determinados socios de diseño. Por tanto, no es todavía un producto de disponibilidad general. La propia Rubrik incluye además una advertencia en su comunicación sobre las funciones no publicadas, indicando que pueden modificarse, retrasarse o no llegar a ofrecerse de forma general.
Para las empresas, la propuesta combina tres capas: análisis del código mediante IA, validación de posibles cadenas de ataque y conexión de los problemas confirmados con los procesos de desarrollo. La utilidad dependerá de la capacidad del sistema para distinguir entre rutas de ataque teóricas y aquellas que presentan una vía de explotación viable, precisamente uno de los puntos que Rubrik pretende abordar mediante la validación de los hallazgos.
El movimiento también refleja una tendencia más amplia dentro de la seguridad informática: utilizar IA no solo para clasificar alertas, sino para analizar relaciones entre componentes y ayudar a construir una visión más completa de cómo podría desarrollarse un ataque. En Code Guardian, Rubrik intenta aplicar ese enfoque sobre código empresarial sin conectar el modelo directamente con los repositorios y sistemas de producción.
Preguntas frecuentes
¿Qué es Rubrik Code Guardian?
Es un servicio de análisis de seguridad de código desarrollado por Rubrik que utiliza Claude Mythos 5 de Anthropic para realizar pruebas de tipo red team sobre copias aisladas de repositorios empresariales.
¿Code Guardian analiza el repositorio de producción?
No. Rubrik indica que el análisis se realiza sobre una copia inmutable y aislada del repositorio, no sobre el repositorio activo ni sobre los sistemas de producción.
¿Qué diferencia a Code Guardian de un escáner de vulnerabilidades tradicional?
Rubrik plantea Code Guardian para analizar cadenas de vulnerabilidades que pueden atravesar diferentes archivos, servicios y límites de infraestructura, además de validar su explotabilidad antes de priorizarlas.
¿Está disponible Rubrik Code Guardian?
Actualmente se encuentra en una fase de prueba privada con determinados socios de diseño. Rubrik no lo presenta todavía como un servicio de disponibilidad general.