La cuenta de correo electrónico se ha convertido en la llave maestra de la vida digital: es la dirección con la que nos registramos en bancos, redes sociales y tiendas online, y la que recibe los enlaces para recuperar sus contraseñas. Por eso el Instituto Nacional de Ciberseguridad (INCIBE) ha publicado una guía con seis configuraciones básicas para protegerla, que nuestros compañeros de OpenSecurity han analizado paso a paso y con todas las capturas para Gmail, Outlook y Apple Mail. Aquí resumimos lo esencial y añadimos lo que conviene revisar en un entorno de empresa.
Las claves en 20 segundos
- El riesgo: con acceso al correo, un atacante puede restablecer contraseñas de otros servicios, robar datos y suplantar al titular.
- Las seis medidas de INCIBE: contraseña robusta y única, verificación en dos pasos, alertas de inicio de sesión, copias de seguridad, filtros antispam y baja de suscripciones.
- En la empresa: obligar al segundo factor desde la consola, vigilar las reglas de reenvío y retirar accesos de aplicaciones antiguas.
- Ayuda: la línea de INCIBE atiende en el 017, por WhatsApp (900 116 117) y por Telegram (@INCIBE017).
Un único punto de fallo para decenas de servicios
La guía de INCIBE, publicada el 28 de octubre, parte de una idea que cualquier responsable de seguridad conoce bien: el correo es el mecanismo de recuperación de casi todo lo demás. Si un atacante lo controla, no necesita romper la seguridad del banco o de la red social; le basta con pulsar «he olvidado mi contraseña» y esperar el enlace en una bandeja que ya es suya. A partir de ahí puede acceder a datos personales, suplantar la identidad de la víctima o cometer fraudes en su nombre.
Lo que recomienda INCIBE
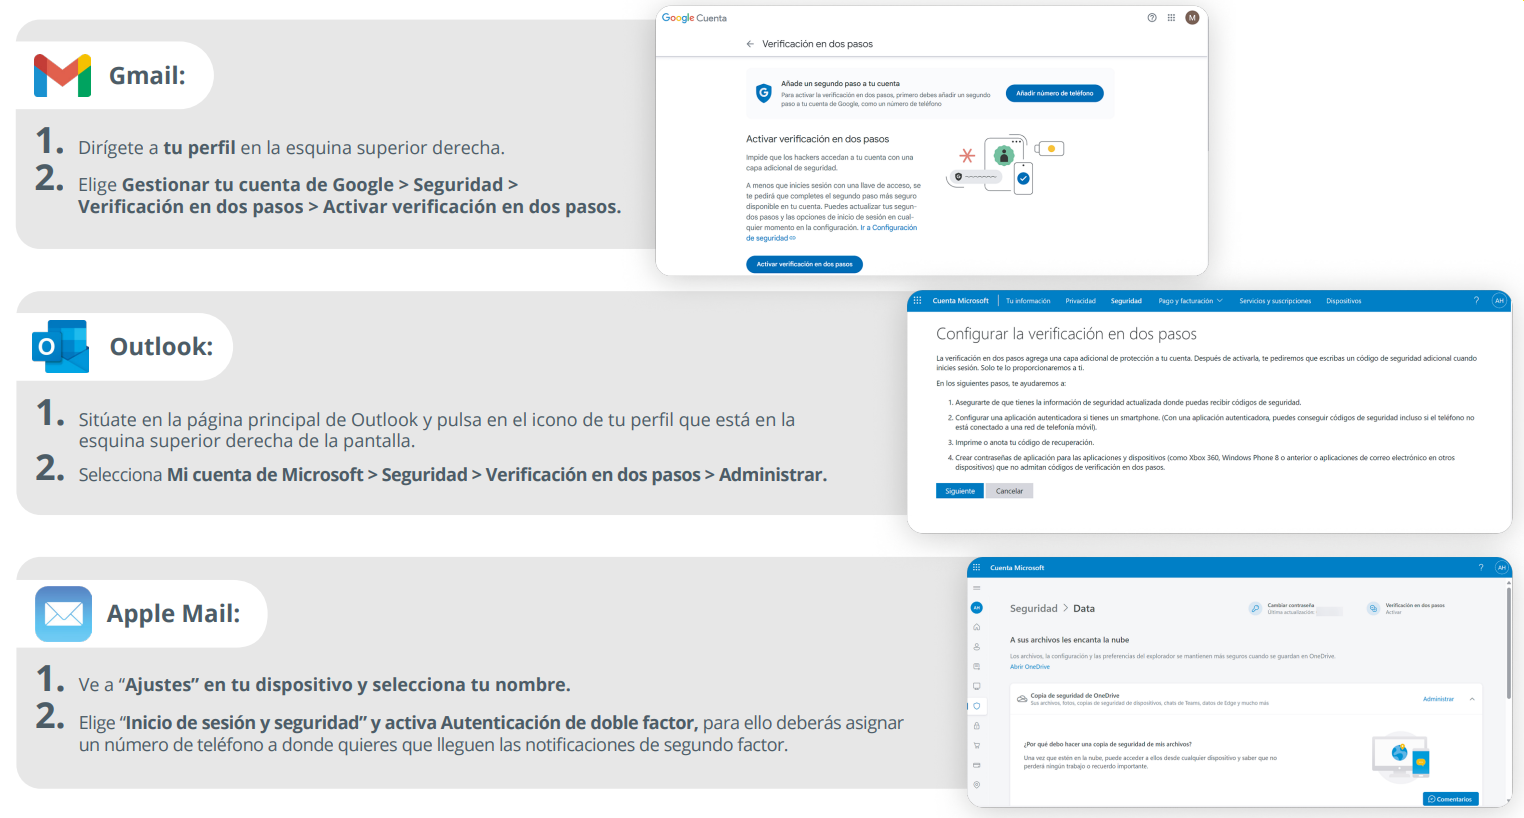
Las dos medidas con más impacto son las primeras: una contraseña robusta que no se reutilice en ningún otro servicio y la verificación en dos pasos, que exige un código adicional en el móvil o en una aplicación aunque alguien conozca la clave. INCIBE explica dónde activarla en cada proveedor:
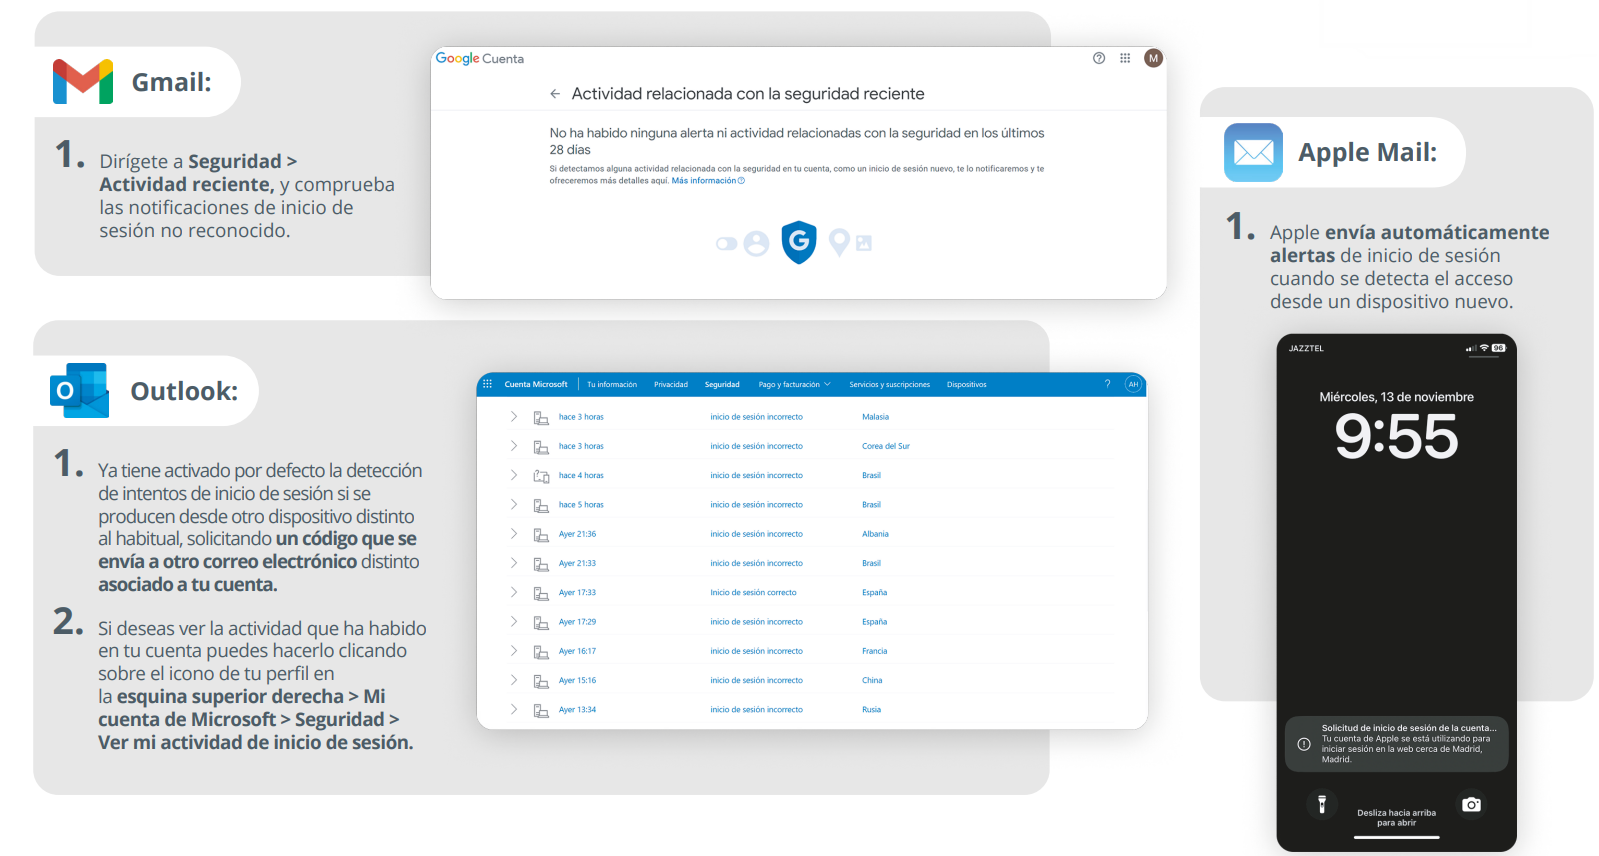
Las otras cuatro completan la protección: activar alertas de inicio de sesión para saber cuándo alguien entra desde un dispositivo desconocido, hacer copias periódicas de correos y contactos, configurar los filtros antispam para frenar el phishing y darse de baja de los boletines que ya no interesan, para que los mensajes sospechosos destaquen más.
Sobre las contraseñas hay un matiz. INCIBE aconseja claves de al menos 8 a 10 caracteres con símbolos y cambiarlas con regularidad; las directrices actuales del NIST estadounidense, en cambio, priorizan la longitud y piden cambiarlas solo si hay indicios de filtración. Una frase de contraseña larga guardada en un gestor cumple ambos enfoques en lo que de verdad importa: que sea difícil de adivinar y que no se repita.
Lo que debería revisar una empresa
La guía está pensada para la ciudadanía, pero sus principios se trasladan a cualquier organización con Microsoft 365 o Google Workspace, donde el correo suele ser además la identidad con la que se accede a otras aplicaciones corporativas:
- Segundo factor obligatorio y resistente al phishing: imponerlo desde la consola de administración en lugar de dejarlo a elección de cada usuario, y priorizar llaves de acceso (passkeys) o llaves físicas frente a los códigos por SMS.
- Reglas de reenvío: vigilar las reglas que reenvían correo a direcciones externas, una técnica habitual para seguir leyendo los mensajes tras un acceso no autorizado.
- Aplicaciones con permisos: revisar qué aplicaciones de terceros tienen acceso a los buzones y retirar las que no se usan.
- Autenticación del dominio: tener bien configurados SPF, DKIM y DMARC para que sea más difícil suplantar los correos de la propia empresa.
Ningún ajuste por sí solo es suficiente. Los ataques de phishing que se colocan en medio de la sesión pueden robar la cookie de acceso aunque haya un segundo factor tradicional, como explicaba OpenSecurity al analizar cómo funciona Evilginx. Por eso las alertas de inicio de sesión y la revisión periódica de sesiones y dispositivos siguen siendo necesarias incluso con todo lo demás activado.
Preguntas frecuentes
¿Por qué es tan importante proteger el correo?
Porque es la vía para recuperar las contraseñas de casi todos los demás servicios. Quien controla el correo puede acceder a bancos, redes sociales o tiendas online sin necesidad de atacarlos directamente.
¿Qué seis medidas recomienda INCIBE?
Contraseña robusta y única, verificación en dos pasos, alertas de inicio de sesión, copias de seguridad de correos y contactos, filtros antispam y darse de baja de suscripciones innecesarias.
¿Qué debe hacer una empresa además de eso?
Imponer el segundo factor desde la consola, preferir métodos resistentes al phishing como las passkeys, vigilar las reglas de reenvío externas, revisar las aplicaciones con acceso a los buzones y configurar SPF, DKIM y DMARC.
¿Dónde se puede pedir ayuda?
En la Línea de Ayuda en Ciberseguridad de INCIBE: 017, WhatsApp 900 116 117 o Telegram @INCIBE017. Es gratuita y confidencial.
Fuente: OpenSecurity, a partir de la guía de INCIBE «Configuraciones seguras para proteger tu correo electrónico»