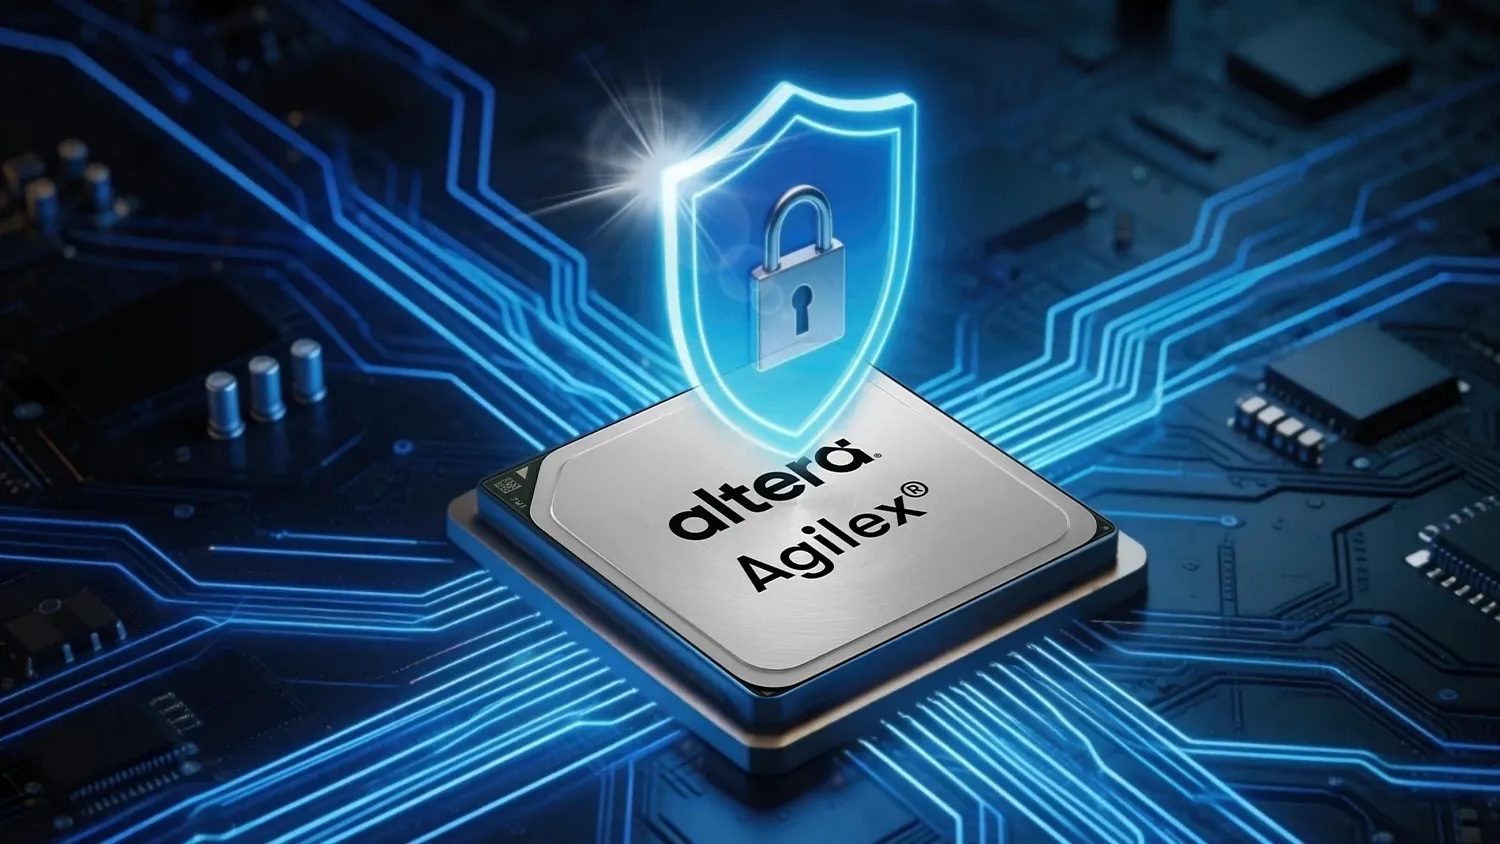
Altera ha incorporado criptografía poscuántica (PQC) a sus FPGA Agilex 3 y Agilex 5, con el objetivo de proteger el proceso de arranque y los diseños almacenados en dispositivos que pueden permanecer operativos durante muchos años. La compañía ya está distribuyendo los chips compatibles y ofrece soporte mediante Quartus Prime Pro Edition 26.1.1. La novedad resulta especialmente relevante para sistemas industriales, telecomunicaciones, defensa, infraestructuras y dispositivos edge donde sustituir el hardware ante un cambio criptográfico puede resultar costoso o poco práctico.
Las claves de la criptografía poscuántica de Altera en 20 segundos
- Agilex 3 y Agilex 5 incorporan soporte para secure boot con criptografía poscuántica.
- La protección se integra con el Secure Device Manager de las FPGA.
- Altera busca preparar dispositivos de larga vida útil frente a futuros ataques con ordenadores cuánticos.
- La arquitectura reprogramable permite adaptar posteriormente firmware y funciones criptográficas.
- Los dispositivos compatibles ya están disponibles.
El anuncio no significa que los ordenadores cuánticos puedan romper actualmente de forma práctica la criptografía que protege la mayoría de los sistemas. El problema que intenta resolver Altera es diferente: el hardware diseñado hoy puede seguir funcionando cuando el panorama criptográfico haya cambiado.
Una FPGA instalada en una estación base, un sistema industrial, equipamiento aeroespacial o infraestructura de defensa puede permanecer operativa durante una década o más. Los ciclos de renovación son muy diferentes a los de un servidor convencional o un ordenador personal.
Eso obliga a pensar en algoritmos que todavía son seguros hoy pero podrían dejar de serlo durante la vida útil del equipo.
El objetivo inmediato es proteger el arranque de la FPGA
La principal novedad introducida por Altera es el PQC-enabled Secure Boot, un mecanismo para autenticar mediante criptografía resistente a ataques cuánticos la configuración que se carga durante el arranque del dispositivo.
En una FPGA este proceso tiene especial importancia.
A diferencia de un procesador convencional con una arquitectura fija, una FPGA contiene bloques lógicos cuya configuración determina el circuito que implementará el dispositivo. Esa configuración se almacena en un archivo denominado habitualmente bitstream.
Proteger ese bitstream es fundamental tanto para la seguridad del sistema como para la propiedad intelectual del fabricante.
El proceso puede simplificarse así:
| Elemento | Función |
|---|---|
| Bitstream | Define la configuración lógica de la FPGA |
| Secure Boot | Comprueba que la configuración es legítima |
| Firma criptográfica | Permite autenticar el código/configuración |
| Secure Device Manager | Gestiona funciones de seguridad del dispositivo |
| Cifrado del bitstream | Protege propiedad intelectual y configuración |
| PUF | Genera claves vinculadas físicamente al dispositivo |
| Attestation | Permite comprobar el estado e identidad de la plataforma |
| PQC | Prepara la autenticación frente a futuros ataques cuánticos |
Si un atacante consigue modificar la configuración que carga una FPGA, el problema puede encontrarse por debajo del propio sistema operativo y de buena parte del software de seguridad instalado posteriormente.
Por eso el arranque seguro intenta establecer una cadena de confianza desde las primeras fases de inicialización.
La incorporación de PQC extiende esa protección pensando en una amenaza futura: que un ordenador cuántico suficientemente potente pueda comprometer determinados algoritmos de clave pública utilizados actualmente para autenticar software y firmware.
Por qué la computación cuántica amenaza a RSA y ECC
La preocupación alrededor de la criptografía poscuántica se concentra especialmente en los sistemas de clave pública.
Algoritmos como RSA y la criptografía de curva elíptica (ECC) dependen de problemas matemáticos que son extremadamente difíciles de resolver eficientemente con los ordenadores clásicos actuales.
Un ordenador cuántico suficientemente grande y tolerante a fallos podría utilizar el algoritmo de Shor para resolver estos problemas de manera mucho más eficiente.
Eso afectaría a tecnologías utilizadas para firmas digitales, intercambio de claves, certificados y autenticación.
No significa que toda la criptografía actual quede automáticamente inutilizada.
Los algoritmos simétricos como AES tienen una situación diferente. El algoritmo cuántico de Grover puede reducir teóricamente el esfuerzo necesario para una búsqueda exhaustiva, pero utilizar tamaños de clave suficientemente grandes mantiene márgenes de seguridad relevantes.
La transición hacia PQC se concentra por ello especialmente en reemplazar mecanismos de clave pública vulnerables a Shor.
El National Institute of Standards and Technology (NIST) de Estados Unidos publicó en 2024 sus primeros estándares principales de criptografía poscuántica, entre ellos ML-KEM, ML-DSA y SLH-DSA, destinados respectivamente a mecanismos de encapsulación de claves y firmas digitales.
Para los fabricantes de hardware, la dificultad no consiste únicamente en implementar un algoritmo. También necesitan poder evolucionar cuando cambien los estándares, aparezcan nuevos análisis criptográficos o las autoridades modifiquen sus recomendaciones.
Aquí las FPGA tienen una característica particularmente útil: pueden reprogramarse.
La reprogramación puede ser una ventaja ante algoritmos que todavía evolucionan
Un circuito integrado de función fija queda condicionado en gran medida por las decisiones tomadas durante su fabricación.
Una FPGA permite modificar posteriormente parte de su lógica.
Altera utiliza precisamente esta capacidad como uno de los argumentos para Agilex 3 y Agilex 5. La compañía señala que sus dispositivos están preparados para incorporar futuras mejoras de software y firmware a medida que evolucionen los requisitos de criptografía poscuántica.
Esto no convierte automáticamente una FPGA en un sistema inmune a futuras vulnerabilidades. Sí proporciona una capacidad adicional para adaptar implementaciones sin sustituir necesariamente todo el dispositivo.
Para sistemas con ciclos de vida largos puede resultar especialmente relevante.
| Tipo de sistema | Vida útil habitual del hardware | Interés de la actualización criptográfica |
|---|---|---|
| PC de consumo | Relativamente corta | Medio |
| Servidor | Renovaciones periódicas | Alto |
| Equipamiento industrial | Puede superar una década | Muy alto |
| Telecomunicaciones | Ciclos largos | Muy alto |
| Aeroespacial | Ciclos muy largos | Muy alto |
| Defensa | Ciclos muy largos | Muy alto |
| Infraestructura crítica | Larga permanencia | Muy alto |
Los periodos de la tabla son orientativos: dependen del fabricante, la aplicación y las políticas de renovación de cada organización.
La cuestión se vuelve especialmente delicada cuando un dispositivo resulta difícil de sustituir físicamente. Cambiar un servidor en un centro de datos es una operación relativamente rutinaria. Actualizar hardware instalado en una infraestructura industrial remota, un vehículo o determinados sistemas aeroespaciales puede ser mucho más complejo.
Secure Device Manager protege más que el algoritmo poscuántico
PQC es la novedad del anuncio, pero Agilex ya dispone de una arquitectura de seguridad más amplia alrededor del Secure Device Manager (SDM).
Altera incluye entre sus capacidades el cifrado del bitstream, administración de claves, mecanismos físicos contra manipulación, núcleos criptográficos integrados, claves basadas en Physically Unclonable Functions (PUF) y funciones de platform attestation.
Una PUF aprovecha variaciones físicas inherentes al proceso de fabricación del semiconductor para obtener características asociadas a un dispositivo concreto.
El objetivo es disponer de material criptográfico vinculado al propio hardware sin depender únicamente de almacenar una clave convencional en memoria.
La attestation, por su parte, permite aportar evidencias sobre la identidad y el estado de una plataforma antes de confiar en ella.
Estas tecnologías complementan al arranque seguro.
Un sistema protegido necesita comprobar que la configuración que va a ejecutar es legítima, proteger las claves empleadas durante esa comprobación y evitar que un atacante pueda simplemente extraer secretos directamente del dispositivo.
La seguridad física también importa en muchos de los mercados a los que Altera dirige Agilex.
Una FPGA dentro de un centro de datos está protegida por los controles físicos de la instalación. Un dispositivo situado en maquinaria industrial, infraestructura de telecomunicaciones o equipamiento desplegado sobre el terreno puede quedar mucho más expuesto a manipulación.
El problema de guardar hoy para descifrar mañana
La transición hacia criptografía poscuántica también responde a una amenaza conocida como Harvest Now, Decrypt Later (HNDL).
El escenario consiste en capturar actualmente información cifrada aunque el atacante todavía no pueda descifrarla.
Los datos se almacenan durante años a la espera de disponer de tecnología capaz de romper el mecanismo criptográfico utilizado.
Este riesgo resulta especialmente relevante para información que debe permanecer confidencial durante largos periodos: secretos industriales, información gubernamental, determinados datos personales o comunicaciones relacionadas con defensa.
El caso del secure boot tiene otra dimensión.
Un producto fabricado en 2026 puede utilizar firmas cuya seguridad resulte adecuada durante su lanzamiento, pero continuar instalado muchos años después. Si el mecanismo de autenticación termina siendo vulnerable durante la vida del dispositivo, la cadena de confianza podría necesitar una actualización.
Por eso la migración hacia PQC no empieza cuando exista un ordenador cuántico capaz de romper RSA a gran escala. La transición debe realizarse antes, especialmente en productos que tardan años en diseñarse, certificarse, fabricarse y sustituirse.
Agilex 3 y Agilex 5 ya incorporan el soporte
Altera indica que los Agilex 3 y Agilex 5 compatibles con PQC ya se están distribuyendo.
El soporte de desarrollo llega mediante Quartus Prime Pro Edition 26.1.1, que incorpora el flujo necesario para implementar estas protecciones.
Agilex 3 está orientado a diseños que necesitan combinar lógica programable, procesamiento y conectividad manteniendo restricciones de coste y consumo. Agilex 5 escala hacia aplicaciones con mayores necesidades de rendimiento y capacidad.
La compañía sitúa estas familias en aplicaciones industriales y edge, automatización, robótica, telecomunicaciones, centros de datos, aeroespacial y defensa, entre otros mercados.
La disponibilidad comercial es una diferencia importante frente a anuncios que simplemente anticipan soporte futuro para criptografía poscuántica. En este caso Altera asegura que el hardware compatible y las herramientas correspondientes están disponibles desde el 08/09/2026.
Eso tampoco significa que cualquier diseño basado en Agilex quede automáticamente protegido frente a futuras amenazas cuánticas.
La seguridad dependerá de cómo se configure el dispositivo, qué algoritmos y claves se utilicen, cómo se gestione el ciclo de actualización y qué elementos externos formen parte de la cadena de confianza.
La criptografía poscuántica tampoco resuelve vulnerabilidades de software, errores de configuración, filtraciones de claves, ataques físicos o fallos en otros componentes.
Lo que cambia con Agilex 3 y Agilex 5 es la posibilidad de incorporar esa transición criptográfica desde una capa muy baja del sistema: el mecanismo encargado de comprobar qué configuración puede arrancar sobre el hardware.
Para sistemas destinados a permanecer desplegados durante muchos años, esa preparación puede ser más relevante que defenderse de un ordenador cuántico que todavía no existe a la escala necesaria. El problema para los ingenieros no es únicamente si la criptografía actual es segura en 2026, sino si seguirá siéndolo cuando el dispositivo continúe funcionando dentro de diez o quince años.
vía: altera