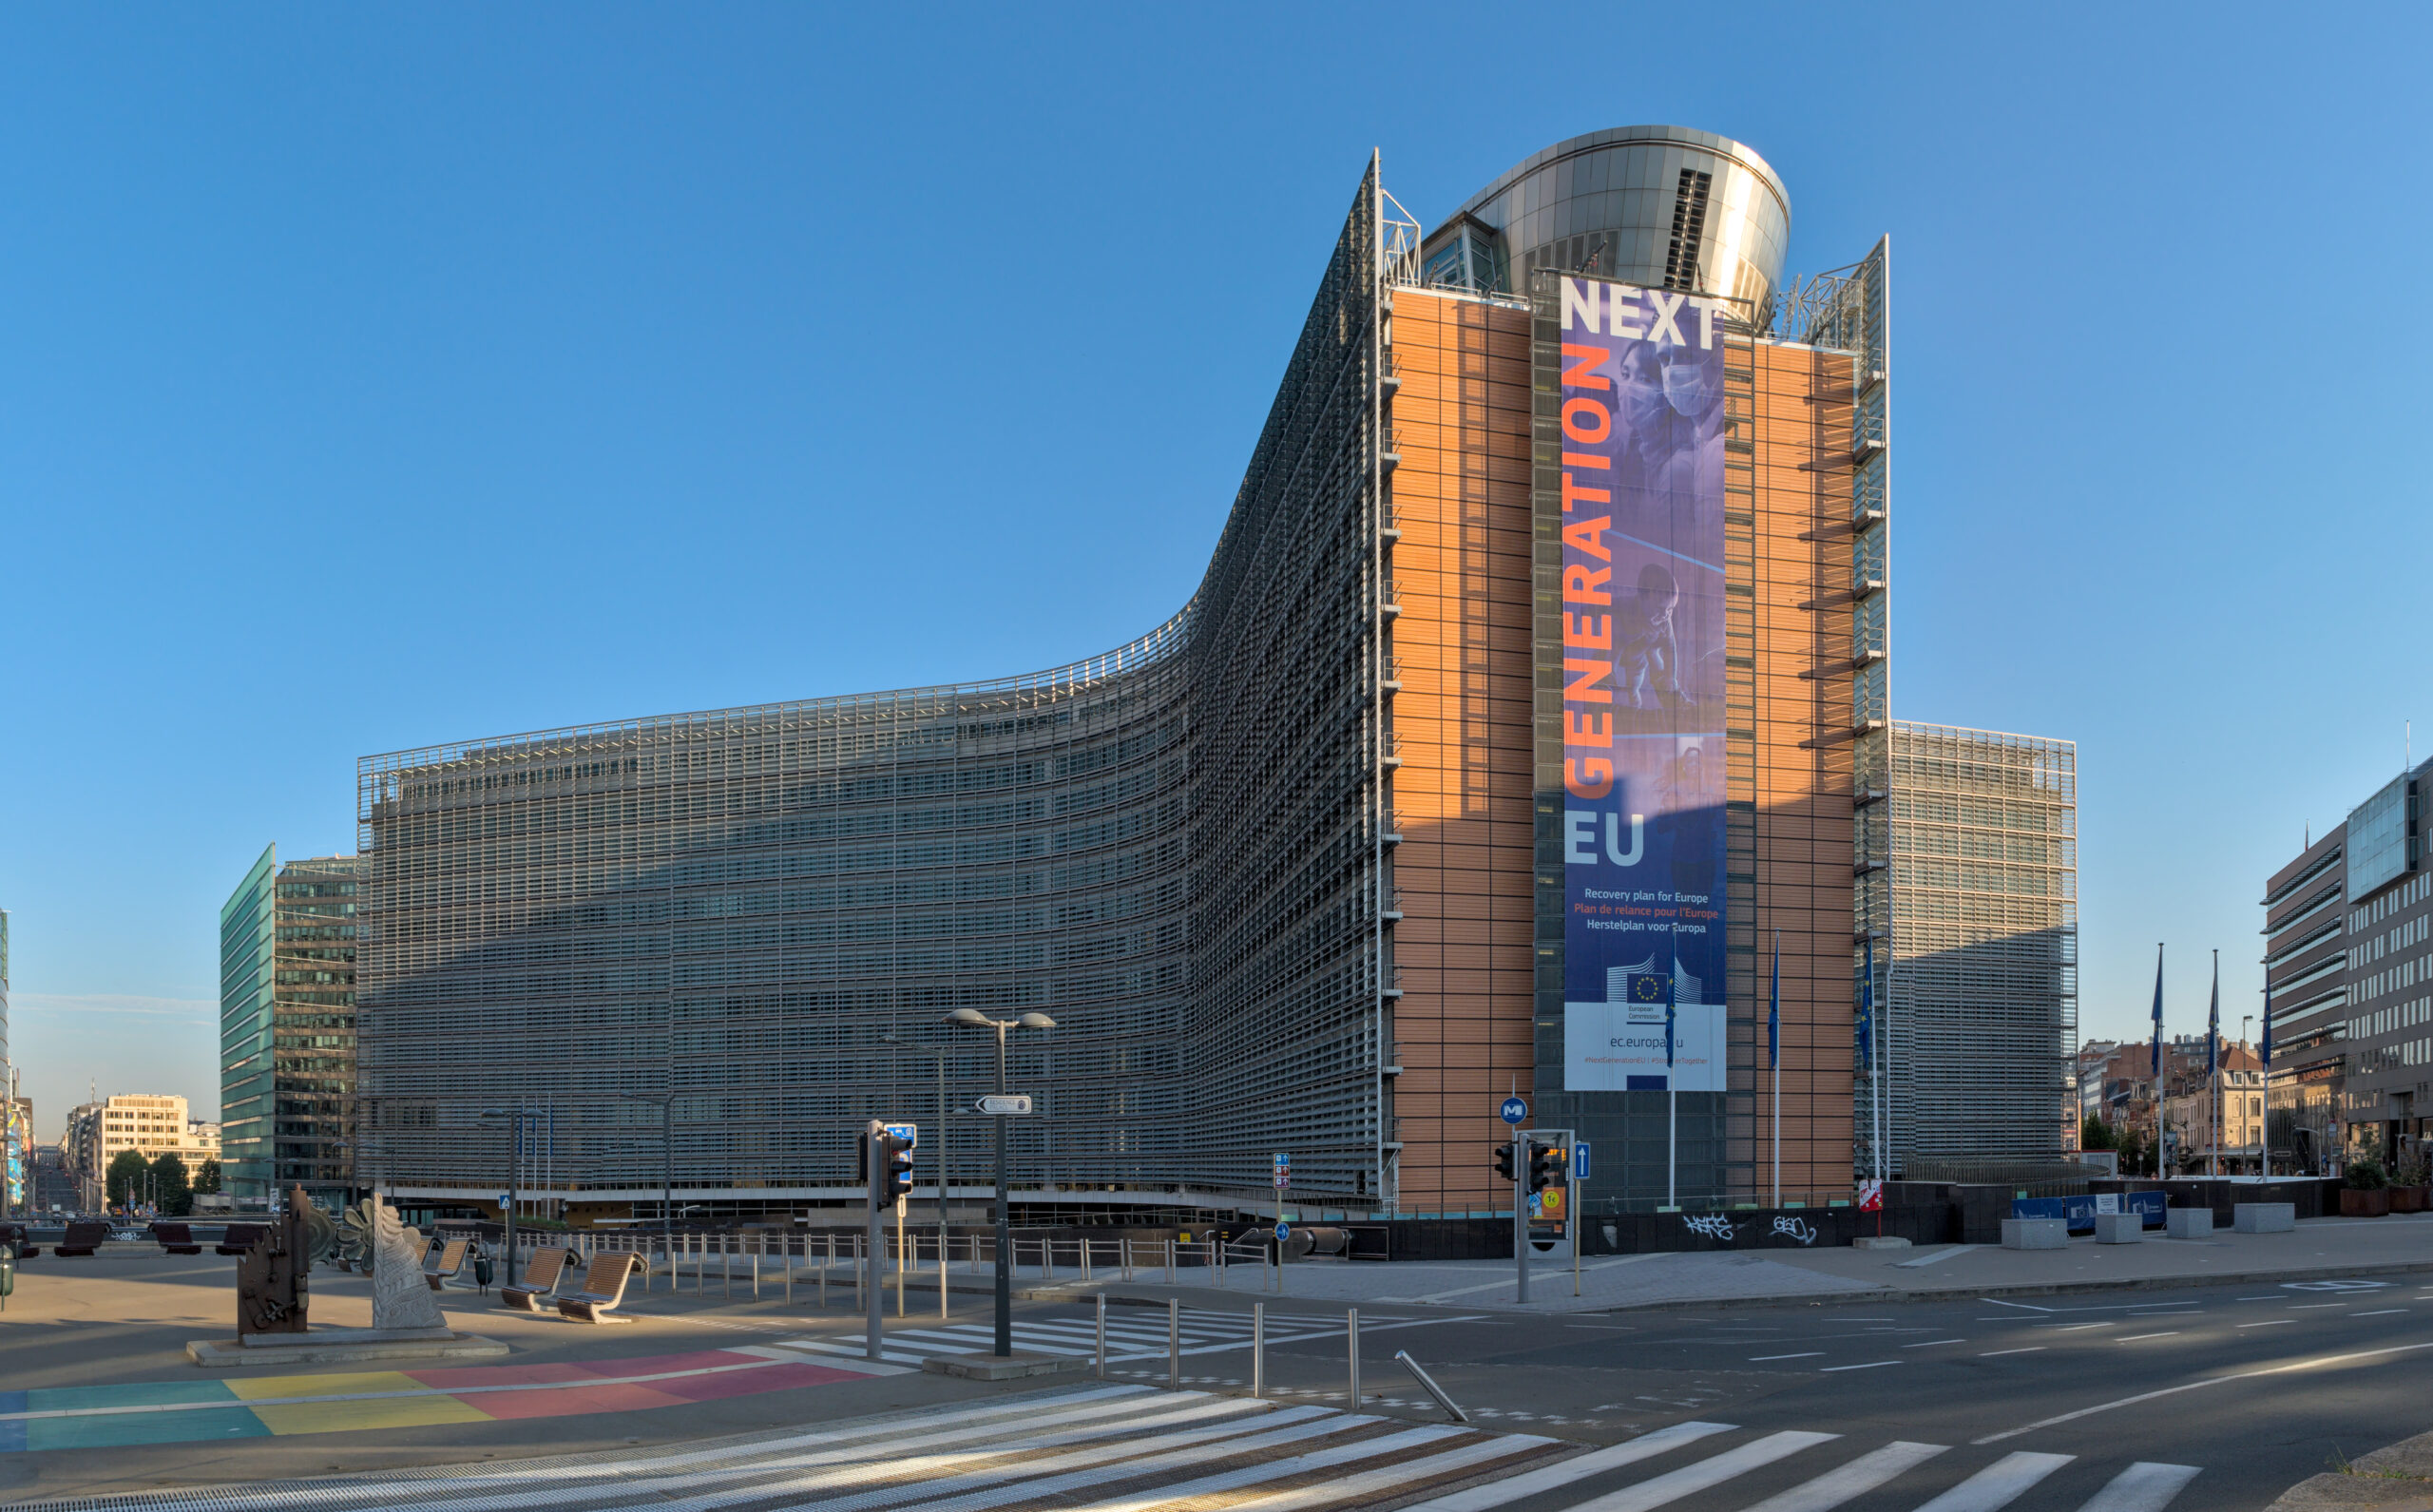
La Comisión Europea tuvo que desconectar durante más de diez días los sistemas internos de recursos humanos y reembolsos médicos de su plantilla tras una campaña de ciberataques en la que, según Politico, los atacantes usaron ARTEX, una herramienta de pruebas de intrusión con inteligencia artificial. La institución ha confirmado el incidente, que dice haber detectado el 22 de octubre, aunque no aclara si se accedió a datos del personal.
Las claves del ciberataque a la Comisión Europea en 30 segundos
- Sysper, la plataforma de nóminas, horarios y permisos, y MyPMO, la de reembolsos médicos, estuvieron fuera de servicio más de diez días.
- CERT-EU detectó el uso de ARTEX, un marco de pentesting con IA que estuvo publicado en GitHub.
- La Comisión dice no tener pruebas de una brecha que afecte al conjunto de sus unos 33.000 empleados.
- Es el tercer incidente conocido contra la institución en 2026.
Como detalla OpenSecurity, el portavoz Thomas Regnier confirmó que se atacaron sistemas concretos, que la Comisión tomó las medidas necesarias y que se informó a los afectados. También definió el incidente como una campaña generada con IA, declinó señalar responsables y dijo no tener constancia de ninguna petición de rescate. Los sueldos se pagaron con normalidad, pero parte del personal no pudo pedir días libres ni fichar durante la caída, y los servicios de traducción también se vieron afectados.
Herramientas de auditoría convertidas en arma
El dato más relevante para cualquier responsable de infraestructura es la herramienta. ARTEX nació como un marco de pruebas de intrusión automatizado con IA, es decir, algo pensado para que los equipos de seguridad encuentren sus propios fallos. Su desarrollador retiró el repositorio de GitHub en octubre al saberse que lo usaban atacantes, pero el código ya circulaba en varias copias. El FBI ha contado más de 1.600 consolas de ARTEX expuestas en internet y casos en los que los intrusos pasaron de localizar un objetivo a tener acceso privilegiado en menos de tres horas, según The Register.
CERT-EU, el servicio de ciberseguridad de las instituciones europeas, ya había advertido el 5 de noviembre de ataques asistidos por ARTEX contra organizaciones bajo su vigilancia. Que una herramienta así acabe tumbando servicios internos de la Comisión durante más de una semana ilustra cómo la automatización con IA acorta el margen de reacción de los defensores. También complica saber quién está detrás, porque la misma herramienta la pueden usar grupos estatales y ciberdelincuentes.
Datos expuestos: dos versiones
Sobre el alcance hay versiones distintas. Politico, citando a un funcionario europeo, apunta a que podrían haberse comprometido grandes cantidades de datos personales y a que, aunque la Comisión cree haber contenido la mayor parte del ataque, todavía no se conoce el daño real. La Comisión, por su parte, insiste en que no ve pruebas de una brecha que afecte a toda la plantilla y no ha explicado si la desconexión de los sistemas fue solo preventiva.
No es el primer golpe del año. En marzo, unos atacantes entraron con una clave de API robada en la cuenta de Amazon Web Services que aloja la web Europa.eu y, según calculó después CERT-EU, se llevaron unos 92 GB de datos comprimidos, con posibles efectos en al menos otras 29 instituciones y organismos europeos. Hubo además otro ataque contra los sistemas que gestionan los móviles de la Comisión. La propia vicepresidenta Henna Virkkunen, que informó a los comisarios sobre el nuevo incidente, reconoció en julio que la institución se ha convertido en objetivo por el contexto geopolítico.
Preguntas frecuentes
¿Cuánto duró el ciberataque a la Comisión Europea?
Los sistemas afectados estuvieron desconectados más de diez días, según Politico. La Comisión dice que detectó la campaña el 22 de octubre.
¿Qué herramienta usaron los atacantes?
ARTEX, un marco de pruebas de intrusión con inteligencia artificial que estuvo disponible públicamente en GitHub.
¿Se han filtrado datos de los empleados?
No está confirmado. Politico habla de una posible exposición de muchos datos personales y la Comisión dice no tener pruebas de una brecha que afecte al conjunto de la plantilla.
Fuentes: