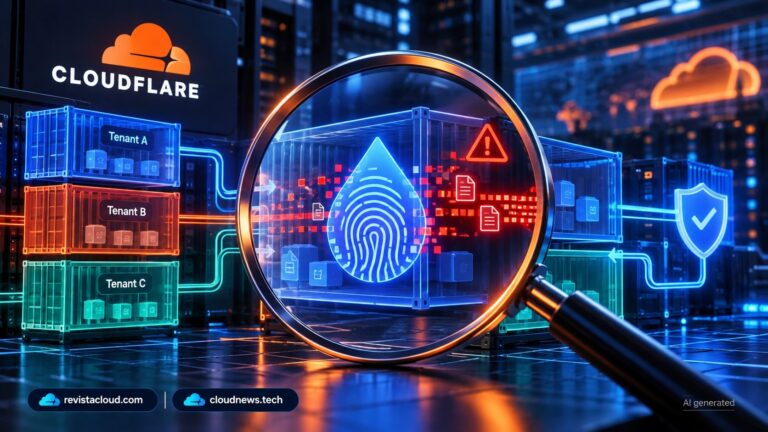
Cloudflare descubre un fallo de aislamiento que podía filtrar datos entre contenedores
Cloudflare ha corregido una vulnerabilidad en su plataforma Containers que podía romper el aislamiento entre clientes al reutilizar bloques de almacenamiento físico. Un investigador consiguió recuperar datos residuales que habían pertenecido a otros contenedores alojados en el mismo entorno, aprovechando una configuración de dm-thin que no borraba completamente los bloques antes de reasignarlos. Las claves de la vulnerabilidad de Cloudflare Containers en 20 segundos El incidente fue comunicado a Cloudflare el 4 de septiembre de 2026 por Oren Yomtov, investigador de Accomplish, mediante el programa de recompensas de seguridad de la compañía. Cloudflare afirma que corrigió el problema y que su investigación no ha encontrado indicios de que un tercero aprovechara la vulnerabilidad contra clientes. El fallo afectaba a Cloudflare