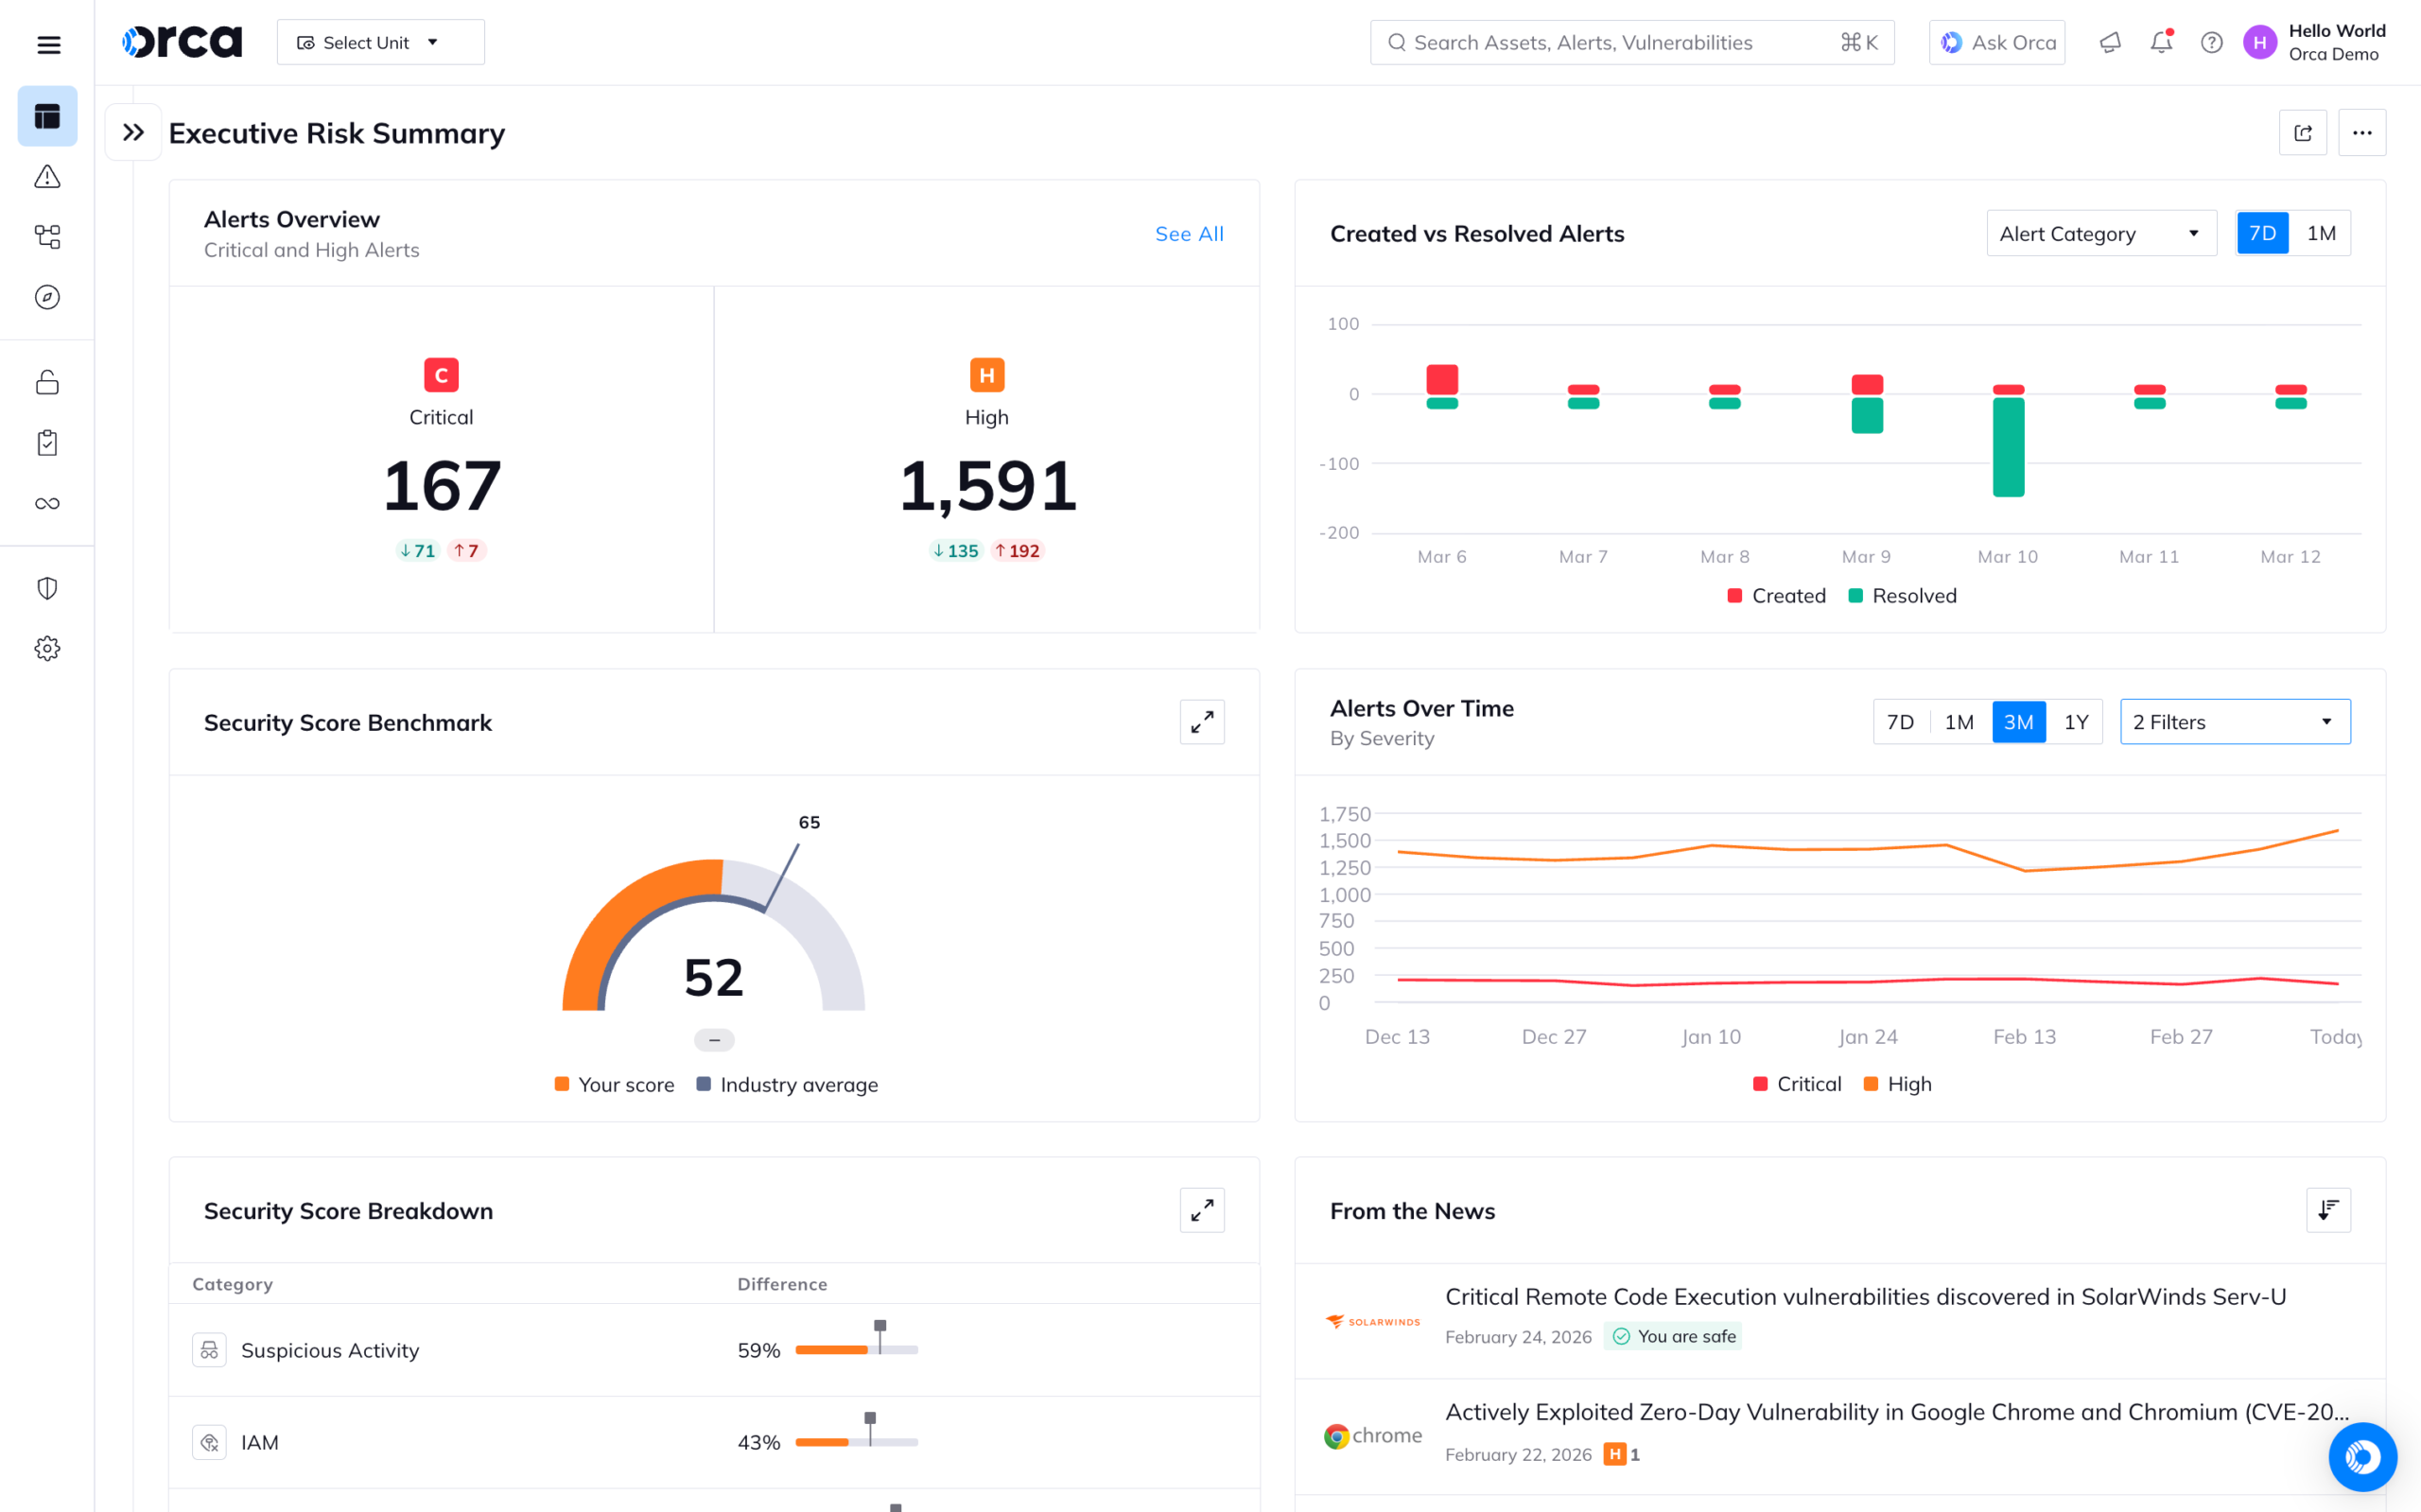
Los agentes de inteligencia artificial y las aplicaciones creadas con herramientas de IA se están convirtiendo en un punto ciego para quien gestiona infraestructura en la nube. Orca Security ha ampliado su plataforma para descubrir apps generadas con Lovable, Replit o Bolt que nadie ha dado de alta en TI y para inventariar los agentes autónomos, como Claude Code, Codex o Gemini CLI, junto a los modelos y servidores MCP con los que trabajan. La compañía lo anunció el 10 de noviembre de 2026.
Las claves de la seguridad de agentes y shadow AI en la nube en 20 segundos
- Orca detecta apps creadas con IA a partir de huellas en DNS, repositorios, identidades y permisos cloud.
- Inventaría agentes, modelos y servidores MCP y calcula su alcance sobre los datos.
- Alerta de permisos excesivos y credenciales expuestas en configuraciones MCP.
- Sin agentes adicionales ni registro por parte de los empleados, según Orca.
Como detalla OpenSecurity en su análisis de la ampliación de Orca, el anuncio responde a dos tendencias que se cruzan: cada vez más personas fuera de los equipos de desarrollo publican aplicaciones con ayuda de la IA, y cada vez más agentes actúan en la infraestructura con credenciales propias. Ambas cosas generan activos que no aparecen en los inventarios tradicionales.
Apps que aparecen en la factura antes que en el inventario
Una app creada con un generador de IA suele vivir en servicios como Vercel, Netlify o Supabase, con su propio dominio y su base de datos, y a menudo con acceso a recursos corporativos. Orca la localiza buscando huellas en registros DNS, paquetes instalados, marcadores en ficheros, identidades de commit de estos generadores y permisos en la nube, y después la relaciona con identidades IAM y recursos accesibles para ver si llega a datos sensibles. Incluye comprobaciones como la de proyectos de Supabase con la seguridad a nivel de fila desactivada.
Los agentes, nuevas identidades con permisos
Para un equipo de plataforma, un agente de programación que corre en una máquina de la nube es, a efectos prácticos, una identidad más con permisos que puede ejecutar comandos. Orca añade una pestaña de agentes a su inventario de componentes de IA (AIBOM) y vincula cada uno con sus modelos, sus servidores MCP, sus identidades y los almacenes de datos a los que llega. Detecta permisos excesivos, controles de aprobación desactivados, credenciales expuestas en configuraciones MCP, conexiones HTTP inseguras y acceso a herramientas destructivas, y lo integra en su puntuación de riesgo y su análisis de rutas de ataque.
Con herramienta o sin ella, la lección operativa es clara: los agentes deben tener los mínimos permisos posibles, las credenciales de los servidores MCP no deben quedar en texto plano y conviene mantener la aprobación humana para acciones destructivas. La nota de Orca no indica fecha de disponibilidad general ni precios.
Preguntas frecuentes
¿Qué ha anunciado Orca Security?
Funciones para descubrir aplicaciones creadas con IA fuera del control de TI y para inventariar y evaluar agentes autónomos y servidores MCP en la nube.
¿Por qué son un riesgo los agentes de IA?
Porque ejecutan comandos y acceden a datos con sus propias credenciales; si tienen demasiados permisos, un fallo o un abuso puede afectar a mucha infraestructura.
¿Qué buenas prácticas aplicar?
Mínimo privilegio para los agentes, credenciales MCP fuera del texto plano y aprobación humana para acciones destructivas.
Fuentes: