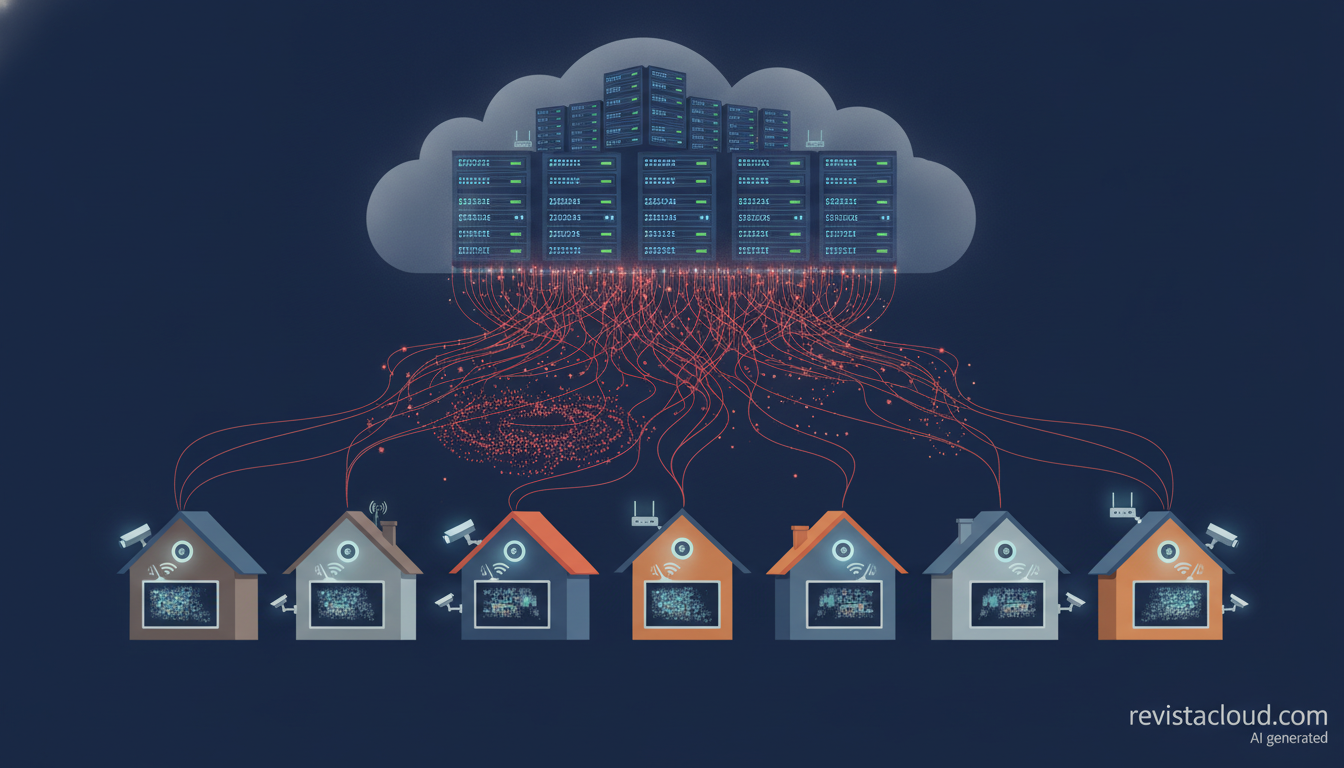
Los 24 dispositivos que tiene de media un hogar conectado, según el informe IoT 2026 de Bitdefender y NETGEAR, ya no son solo un problema doméstico: televisores, cámaras y routers vulnerables se usan como intermediarios para tráfico ajeno y como munición de las botnets que lanzan ataques de denegación de servicio contra servicios en la nube. El estudio, que opensecurity ha analizado en detalle, se basa en la telemetría de unos 10,4 millones de hogares entre enero y septiembre de 2026 y en 5.400 millones de eventos de seguridad.
Las claves del informe IoT 2026 y su impacto más allá del hogar en 20 segundos
- Los hogares analizados tienen 24 dispositivos conectados de media, frente a 22 en 2025.
- Un mismo aparato vulnerable puede actuar como objetivo, proxy, sensor o puerta de entrada a la red.
- El 99,97 % de las vulnerabilidades observadas son CVE públicos que ya tienen corrección.
El informe, titulado 2026 IoT Security Landscape Report, parte de una idea que interesa también a quien gestiona infraestructura: un dispositivo vulnerable puede cumplir cuatro papeles. Puede ser atacado directamente, retransmitir tráfico de terceros como proxy, recoger información como sensor o servir de punto de apoyo para moverse por la red. Según Bitdefender, los televisores inteligentes reúnen los cuatro papeles y suman 270,3 millones de observaciones de vulnerabilidades, la cifra más alta de todas las categorías.
Conviene leer las cifras con su contexto. La nota de prensa no detalla de qué equipos procede la telemetría, y el estudio forma parte de la promoción de NETGEAR Armor, el servicio de seguridad en el router que las dos compañías venden juntas. Aun así, los datos coinciden con lo que se ha visto en 2026 en otros frentes.
De la red doméstica a los ataques contra la nube
El primero es el de las botnets. El Departamento de Justicia de Estados Unidos desmanteló este año cuatro redes de dispositivos IoT infectados, Aisuru, KimWolf, JackSkid y Mossad, que según Help Net Security controlaban millones de grabadores de vídeo, cámaras y routers y llegaron a lanzar ataques de denegación de servicio de hasta 30 Tbps. El ataque más grande atribuido a Aisuru en 2025 alcanzó los 31,4 Tbps. Son volúmenes que ponen a prueba incluso a los grandes proveedores de mitigación y que se construyen con aparatos domésticos sin parchear.
El segundo es el de los proxies residenciales. En junio, Spur Intelligence revisó 6.038 aplicaciones para televisores LG y Samsung y encontró que 2.058 incluían software de proxy residencial, que permite a terceros enviar peticiones web que parecen salir de una conexión doméstica. Ese tráfico se usa, entre otras cosas, para el rastreo masivo de webs, y complica la vida a quien protege un servicio en la nube, porque las peticiones llegan desde direcciones IP residenciales legítimas y no desde centros de datos fáciles de bloquear. Samsung y LG anunciaron después que vetarían estas aplicaciones en sus tiendas.
Dónde está el riesgo y por qué no desaparece
Por número de equipos, los móviles son el 20,4 % de los dispositivos detectados, seguidos de televisores (10,6 %), ordenadores (10 %) y equipos de red (6,2 %). Pero tres categorías concentran el 67,1 % de las vulnerabilidades: televisores inteligentes (22,7 %), enchufes inteligentes (22,4 %) y almacenamiento en red (22 %). En 2025 encabezaban la lista los reproductores multimedia (25,9 %) y los televisores (21,3 %). Bitdefender lo atribuye a que los dispositivos de larga vida, que se sustituyen poco y siguen conectados cuando el fabricante ya no los actualiza, son los que acumulan más riesgo.
El 90,1 % de la actividad de ataque detectada fue de reconocimiento, es decir, escaneos automatizados en busca de equipos débiles para atacarlos o reclutarlos en una botnet. Y el 99,97 % de las vulnerabilidades observadas son fallos públicos con identificador CVE, frente a una fracción mínima de contraseñas débiles o autenticación en texto plano. Por tipo de consecuencia, los desbordamientos rondan el 54 %, la denegación de servicio el 18 % y la corrupción de memoria el 17 %, mientras que las más graves, como la escalada de privilegios (5,3 %), la ejecución de código (3,8 %) o el acceso a información (1,2 %), suman en torno al 10,3 %.
Lo que pueden hacer usuarios y empresas
Ciprian Istrate, de Bitdefender, sostiene que los atacantes usan la IA para pasar de días a horas en la explotación de fallos nuevos, y Chandan Nandakumaraiah, de NETGEAR, que los delincuentes se vuelven hacia el hogar porque las empresas protegen mejor su infraestructura. Más allá de esas valoraciones, el dato de que casi todo el riesgo procede de fallos conocidos deja una conclusión práctica: actualizar el firmware, retirar los equipos sin soporte y aislar los aparatos IoT en su propia red reduce buena parte de la exposición.
Para las empresas, el hogar conectado importa por dos vías. Una es el teletrabajo, porque el portátil corporativo comparte red con esos 24 dispositivos. La otra es la defensa de sus servicios en la nube frente a botnets y tráfico de proxies residenciales, que obliga a apoyarse más en el análisis del comportamiento que en simples listas de direcciones IP.
Preguntas frecuentes
¿Qué es el 2026 IoT Security Landscape Report?
Un informe de Bitdefender y NETGEAR basado en la telemetría de unos 10,4 millones de hogares entre enero y septiembre de 2026, con 5.400 millones de eventos de seguridad analizados.
¿Cómo afecta el IoT doméstico a los servicios en la nube?
Los dispositivos vulnerables alimentan botnets de denegación de servicio y redes de proxies residenciales que generan tráfico difícil de distinguir del legítimo.
¿Qué botnets de IoT se desmantelaron en 2026?
Aisuru, KimWolf, JackSkid y Mossad, por parte del Departamento de Justicia de Estados Unidos, según Help Net Security.
¿Cómo se reduce el riesgo de los dispositivos IoT?
Actualizando su firmware, retirando los que no tienen soporte y separándolos en una red propia, ya que casi todos los fallos detectados son CVE conocidos.
Fuentes:
- opensecurity: El hogar conectado ya suma 24 dispositivos y casi todos sus fallos son conocidos
- Bitdefender: 2026 IoT Security Landscape Report
- Help Net Security: Authorities disrupt four IoT botnets behind record DDoS attacks
- Help Net Security: Residential proxy SDKs are hiding in LG and Samsung smart TV apps
- Cybernews: Samsung joins LG in banning smart TV proxy apps