Cisco Talos ha presentado CAIRN, una herramienta de investigación diseñada para detectar, clasificar y relacionar muestras de malware que integran inteligencia artificial. El proyecto propone una metodología basada en metadatos que permite investigar estos programas sin descargar ni ejecutar sus binarios, utilizando rastros como referencias a proveedores de modelos, plantillas de instrucciones, mecanismos de orquestación y otros artefactos asociados al uso de IA.
Las claves de CAIRN en 30 segundos
- CAIRN es un conjunto de herramientas de Cisco Talos para investigar malware integrado con IA.
- El sistema trabaja con metadatos, sin necesidad de descargar o ejecutar los binarios analizados.
- Utiliza hasta 24 filtros, reglas YARA, agrupación semántica y grafos de relaciones.
- Talos ha identificado una evolución desde funciones opcionales de IA hasta muestras con mayor autonomía.
- La compañía ha publicado CAIRN como proyecto de investigación para que la comunidad pueda ampliar filtros y reglas.
Cisco Talos parte de una idea sencilla: cuando un programa malicioso incorpora inteligencia artificial también deja rastros relacionados con esa integración. Pueden ser referencias a servicios de modelos, estructuras de llamadas a herramientas, indicios de modelos ejecutados localmente o incluso textos diseñados para intentar influir en sistemas automatizados de análisis.
Talos denomina a estos elementos “artefactos cognitivos” y los utiliza como punto de partida para una metodología de investigación centrada en los metadatos. El planteamiento permite buscar relaciones entre muestras sin depender inicialmente del análisis directo del código del malware.
CAIRN significa Cognitive Artifact Intelligence Research Network y se presenta como un conjunto de herramientas para localizar, clasificar y seguir la evolución de malware integrado con inteligencia artificial. Talos ha publicado además el proyecto como código abierto y plantea ampliar progresivamente los resultados de sus primeras investigaciones.
La compañía define como malware integrado con IA aquel que operacionaliza, ataca o explota sistemas de inteligencia artificial y sus ecosistemas. La categoría incluye desde la integración funcional de IA dentro de una cadena de ataque hasta el compromiso de credenciales e infraestructura relacionada con estos servicios.
Una búsqueda basada en metadatos
CAIRN funciona sin descargar ni ejecutar los archivos analizados. El sistema utiliza información que ya está disponible sobre las muestras, incluyendo cadenas extraídas, comportamiento observado en sandboxes y etiquetas de detección de antivirus.
La herramienta dispone de hasta 24 filtros de adquisición para localizar indicios relacionados con inteligencia artificial. Algunos buscan referencias a proveedores de modelos, mientras otros identifican patrones de código relacionados con marcos de desarrollo de IA o señales de ejecución de modelos locales.
También existen filtros orientados a detectar textos utilizados para intentar evadir sistemas de análisis basados en IA y patrones asociados a herramientas de agentes. El objetivo no es considerar automáticamente que cualquiera de estos indicadores demuestra la presencia de malware con IA, sino generar candidatos que puedan ser estudiados posteriormente.
Los resultados se almacenan en una base de datos SQLite y se procesan mediante reglas YARA. Talos ha organizado la clasificación en tres niveles.
El Tier 1 (T1) identifica artefactos primitivos relacionados con IA, como referencias a servicios o determinadas estructuras de llamada. Su función es determinar que existen elementos relacionados con esta tecnología.
El Tier 2 (T2) incorpora contexto de comportamiento. La combinación de diferentes indicadores puede aportar señales sobre el uso operativo de IA, aunque no constituye por sí misma una atribución definitiva.
El Tier 3 (T3) se utiliza para identificar familias de malware con IA cuando existen huellas operativas confirmadas. Talos subraya que las conclusiones finales requieren validación mediante ingeniería inversa.
Esta distinción permite separar la presencia de referencias a IA de una integración realmente funcional. Es una diferencia importante porque determinados programas pueden contener cadenas relacionadas con herramientas de inteligencia artificial sin utilizarlas realmente.
CAIRN combina YARA, grafos y análisis semántico
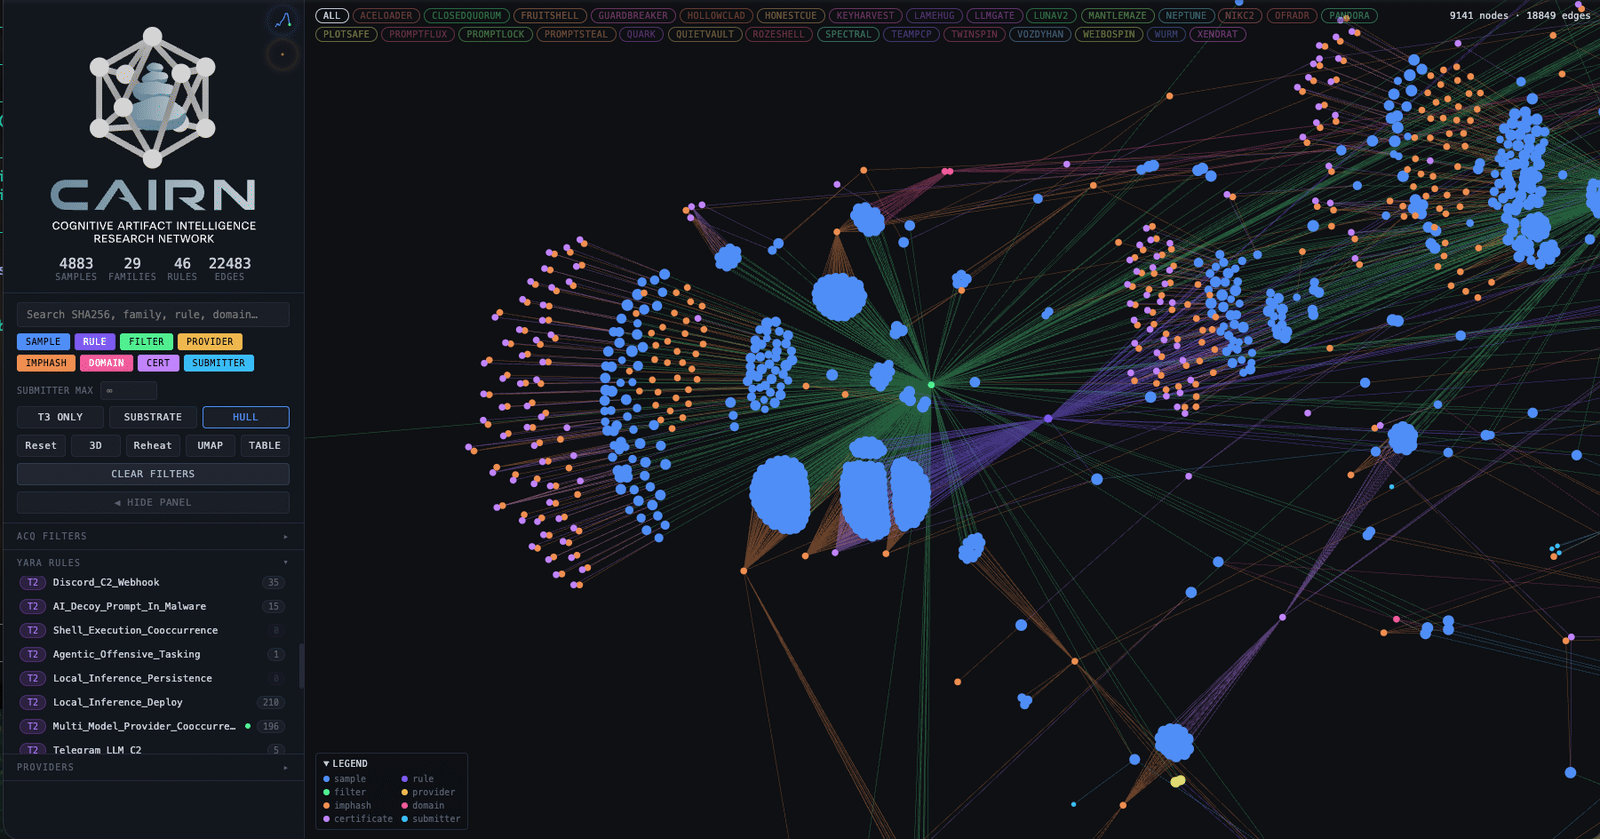
Una de las partes centrales de CAIRN es su explorador de relaciones. La herramienta construye un grafo que conecta muestras mediante atributos de sus metadatos, como dominios, certificados, información de envío o determinados identificadores.
Cuando los investigadores encuentran una muestra de interés, pueden utilizar estas relaciones para buscar otras variantes, infraestructura compartida o componentes vinculados a una misma campaña.
El sistema permite así ampliar una investigación desde un archivo concreto hacia un conjunto de muestras relacionadas. Talos plantea preguntas como si existen otras variantes de una misma familia, qué infraestructura comparten diferentes muestras o qué cargadores y componentes adicionales aparecen en una campaña.
CAIRN incorpora además reglas YARA para realizar tareas de clasificación. A diferencia de las reglas tradicionales creadas después de una ingeniería inversa completa, las reglas de CAIRN deben funcionar con la información visible en los metadatos disponibles.
Esto limita la precisión que puede alcanzarse frente al análisis directo del binario, pero permite investigar un volumen mayor de muestras sin necesidad de descargar cada archivo. Talos considera que esta aproximación puede complementar, y no sustituir, las técnicas tradicionales de análisis.
La cuarta estrategia es el descubrimiento semántico. CAIRN utiliza modelos de embeddings para encontrar muestras cuyos metadatos presentan similitudes aunque no compartan necesariamente las mismas cadenas visibles.
Para construir esta representación, el sistema combina etiquetas de detección de antivirus, dominios y URL extraídos, fragmentos de contenido, información de recursos de los ejecutables y patrones de comportamiento obtenidos durante la ejecución en sandboxes.
El explorador puede representar estas similitudes mediante UMAP y HDBSCAN, técnicas utilizadas para identificar agrupaciones dentro de grandes conjuntos de datos. Talos advierte que pertenecer al mismo grupo no equivale a confirmar que dos muestras pertenezcan a una misma familia. Los grupos sirven para generar pistas que después deben revisarse individualmente.
Talos detecta una evolución rápida del malware con IA
Las primeras investigaciones realizadas con CAIRN se remontan a muestras observadas desde julio de 2025, periodo en el que Talos sitúa los primeros casos de malware integrado con IA identificados públicamente, entre ellos LAMEHUG, asociado por la compañía al análisis de CERT-UA.
Uno de los patrones que Talos destaca es una evolución hacia niveles mayores de autonomía. Según sus observaciones, el recorrido ha pasado de incorporar un modelo de lenguaje como función opcional a desarrollar sistemas con varios modelos y mecanismos de coordinación capaces de operar sin un operador humano directo.
La investigación también ha encontrado indicios de que determinadas técnicas diseñadas para dificultar el análisis mediante IA pueden propagarse entre distintos actores. Talos describe un caso en el que una técnica basada en instrucciones dirigidas a sistemas automatizados de análisis apareció posteriormente en muestras independientes.
La compañía introduce, no obstante, una advertencia importante: encontrar indicadores de IA no significa necesariamente que una muestra utilice inteligencia artificial de manera funcional. Los falsos positivos son habituales, especialmente en determinados tipos de aplicaciones empaquetadas o compiladas.
Por eso, CAIRN utiliza los indicadores iniciales como señales para ampliar una investigación. La confirmación de que existe una integración real de IA requiere revisar cada muestra y, cuando sea necesario, recurrir a ingeniería inversa.
La publicación de CAIRN pretende facilitar precisamente ese trabajo a medida que aumente el número de programas que incorporen inteligencia artificial. Talos considera que los filtros centrados actualmente en la presencia de referencias a IA tendrán que evolucionar hacia mecanismos capaces de determinar cuál es la finalidad concreta de esa integración.
La compañía también señala que el proyecto todavía debe considerarse una iniciativa de investigación y no una señal de amenaza activa por sí misma. Su utilidad está en proporcionar una metodología que permita a los equipos de seguridad buscar patrones emergentes y relacionar muestras a una escala mayor.
Al publicar el código y la metodología, Talos espera que investigadores y defensores puedan ampliar los filtros, las reglas y los mecanismos de clasificación. El objetivo es mantener CAIRN como una herramienta complementaria a las técnicas convencionales de análisis de malware mientras evoluciona el uso de inteligencia artificial por parte de los atacantes.
Preguntas frecuentes
¿Qué es CAIRN de Cisco Talos?
CAIRN es un conjunto de herramientas de investigación que Cisco Talos ha desarrollado para detectar, clasificar y relacionar malware que integra inteligencia artificial.
¿CAIRN ejecuta los archivos maliciosos?
No. La metodología funciona a partir de metadatos y no requiere descargar ni ejecutar los binarios para realizar la primera fase de detección y relación entre muestras.
¿Qué técnicas utiliza CAIRN?
CAIRN combina filtros de adquisición, reglas YARA, análisis de relaciones mediante grafos y descubrimiento semántico mediante modelos de embeddings.
¿CAIRN puede confirmar por sí solo que un malware utiliza IA?
No necesariamente. Talos advierte de la existencia de falsos positivos y señala que los resultados interesantes deben validarse mediante el análisis individual de las muestras y, cuando corresponda, mediante ingeniería inversa.