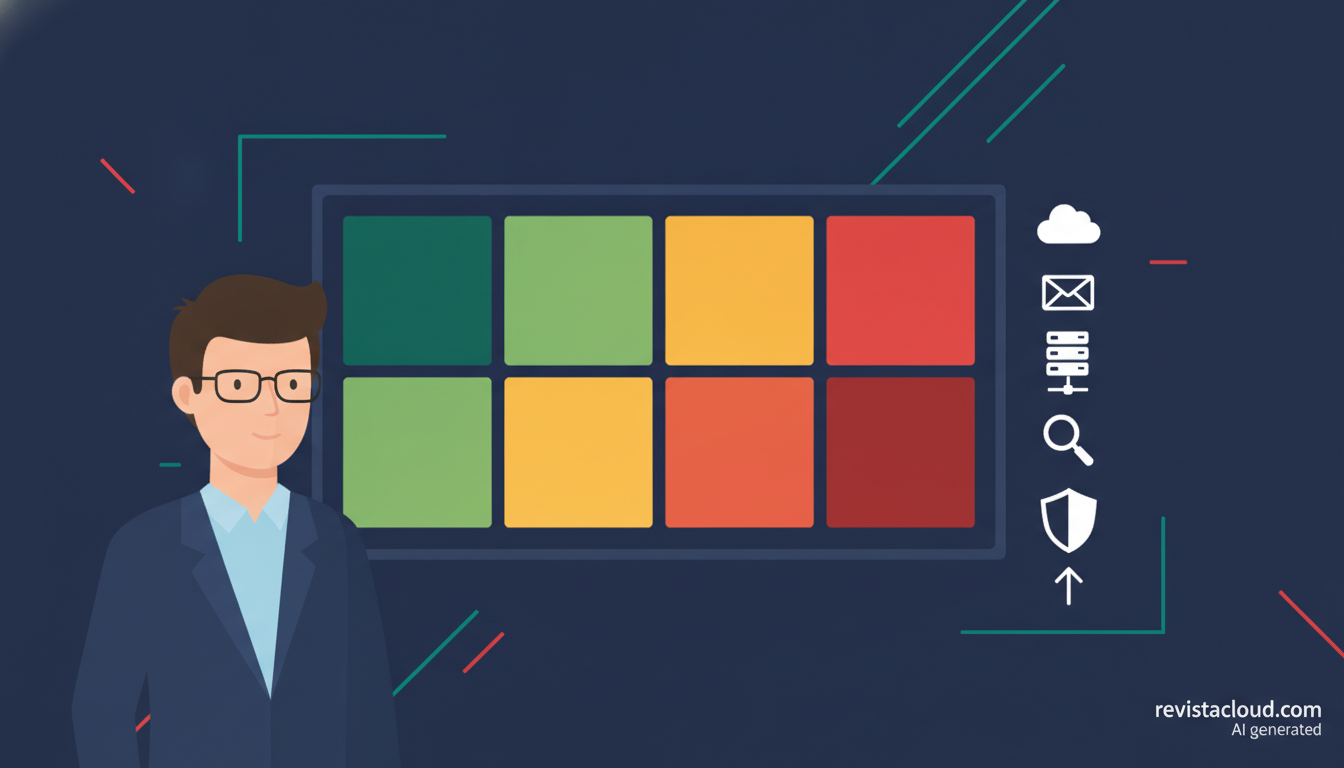
Kaspersky ofrece desde esta semana Cyber Risk Heatmap, una autoevaluación gratuita que, tras un cuestionario de unos 10 minutos, muestra a una empresa en cuál de seis áreas de su seguridad tiene más riesgo potencial, incluida la nube y las cargas de trabajo. La herramienta, anunciada el 19/10/2026, genera un mapa de calor, una puntuación global y un informe en PDF con recomendaciones, aunque la propia compañía advierte de que no sustituye a una auditoría técnica.
Las claves del Cyber Risk Heatmap de Kaspersky en 30 segundos
- Es un cuestionario en línea, gratuito, que se completa en unos 10 minutos.
- Evalúa personas y endpoints, correo y red, nube y cargas de trabajo, superficie de ataque, monitorización e investigación, y gestión de incidentes.
- Devuelve un mapa de calor por áreas, una puntuación global y un informe PDF con recomendaciones.
- Kaspersky no publica cómo calcula la puntuación ni con qué marco de referencia.
- No reemplaza a un test de intrusión ni a un análisis de vulnerabilidades.
Para un responsable de sistemas o de infraestructura, el interés está en tener una primera foto ordenada de dónde flojea la organización antes de decidir en qué invertir. En entornos cada vez más repartidos entre centros de datos propios, nube privada y servicios de nube pública, no siempre está claro qué área va peor, y un ejercicio de este tipo puede servir para abrir esa conversación con la dirección o con un proveedor.
Seis áreas, de los empleados a la respuesta ante incidentes
El cuestionario divide la seguridad de la empresa en seis bloques. Dos tienen que ver con la exposición diaria: las personas y sus dispositivos, y el correo y la red, por donde llega buena parte del phishing. Otros dos miran la infraestructura: la nube y las cargas de trabajo, y la superficie de ataque, es decir, lo que la organización deja visible hacia Internet. Los dos últimos se centran en la capacidad de reacción: la monitorización e investigación de actividad sospechosa y la gestión de incidentes cuando algo ya ha ocurrido.
Con las respuestas, la herramienta pinta un mapa de calor personalizado con el nivel de riesgo potencial de cada área y una puntuación global, y entrega un informe en PDF, también gratuito, con conclusiones y recomendaciones prácticas. Kaspersky no detalla cómo pondera cada respuesta ni si sigue marcos como el NIST CSF o MITRE ATT&CK, así que la puntuación sirve para comparar áreas dentro de la propia empresa más que para compararse con otras.
Lo que un cuestionario no puede medir
Kaspersky es explícita en los límites: el Cyber Risk Heatmap es una evaluación de alto nivel y no sustituye a las pruebas de intrusión, los análisis de vulnerabilidades, las evaluaciones de compromiso ni las auditorías detalladas. La diferencia importa sobre todo en la parte de infraestructura. Un cuestionario recoge lo que la empresa declara tener, por ejemplo copias de seguridad, segmentación de red o registros centralizados, pero no comprueba si esas copias se restauran, si la segmentación está bien aplicada o si alguien revisa los registros.
Por eso conviene tomar el resultado como una lista de prioridades, no como un certificado. Las organizaciones sujetas a NIS2, la directiva europea de ciberseguridad que obliga a mirar más allá del firewall, necesitarán en cualquier caso evaluaciones de riesgo más formales y documentadas que una autoevaluación de diez minutos.
También hay que tener presente quién firma la herramienta: un fabricante que vende productos para cubrir esas mismas seis áreas, como su gama Next, que recientemente amplió con módulos para pymes. Es razonable contrastar las recomendaciones del informe con otras fuentes antes de tomar decisiones de compra.
Yana Shevchenko, responsable de marketing de productos corporativos de Kaspersky, lo resume así: «Una ciberseguridad más sólida empieza por saber dónde concentrarse». El medio especializado opensecurity.es también ha analizado qué ofrece y qué no el Cyber Risk Heatmap.
Preguntas frecuentes
¿Qué es el Cyber Risk Heatmap de Kaspersky?
Es una autoevaluación gratuita en línea que, mediante un cuestionario de unos 10 minutos, muestra el riesgo potencial de una empresa en seis áreas de ciberseguridad.
¿Evalúa la seguridad en la nube?
Sí, la nube y las cargas de trabajo son una de las seis áreas, junto a endpoints, correo y red, superficie de ataque, monitorización y gestión de incidentes.
¿Sirve para cumplir NIS2?
No por sí sola. Es una evaluación de alto nivel y Kaspersky advierte de que no sustituye a auditorías ni análisis técnicos detallados.
¿Qué se obtiene al terminar?
Un mapa de calor por áreas, una puntuación global de riesgo y un informe PDF gratuito con conclusiones y recomendaciones.
Fuentes: